
Ընդհանուր նկարագրություն
Կորպորատիվ բանալիների կառավարումը (EKM) թույլ է տալիս OpenAI-ում գաղտնագրել ձեր հաճախորդների բովանդակությունը՝ օգտագործելով ձեր սեփական արտաքին բանալիների կառավարման համակարգի (KMS) կողմից կառավարվող բանալիները։ Այն հասանելի է թե՛ ChatGPT Enterprise-ի, թե՛ API-ի համար։
OpenAI-ն աջակցում է «Օգտագործեք ձեր սեփական բանալին» (BYOK) գաղտնագրմանն արտաքին հաշիվներով՝ AWS KMS-ում, Google Cloud-ում (GCP) և Azure Key Vault-ում։
Այս պահին EKM-ի ներդրումը սահմանափակված է Enterprise և Edu աշխատատարածքներով, որոնց համար նշանակված է OpenAI-ի հաշվի ներկայացուցիչ։
Ինչպես է աշխատում OpenAI EKM գաղտնագրումը
Վերին մակարդակի հոսք
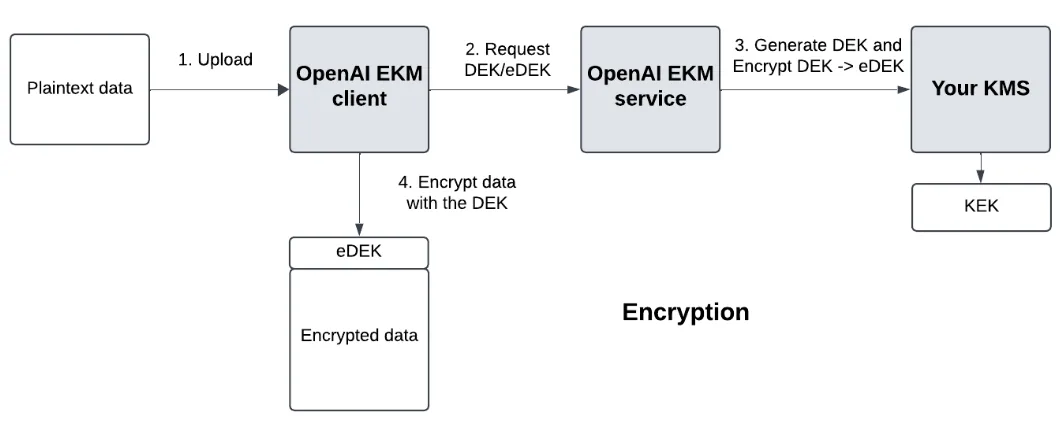
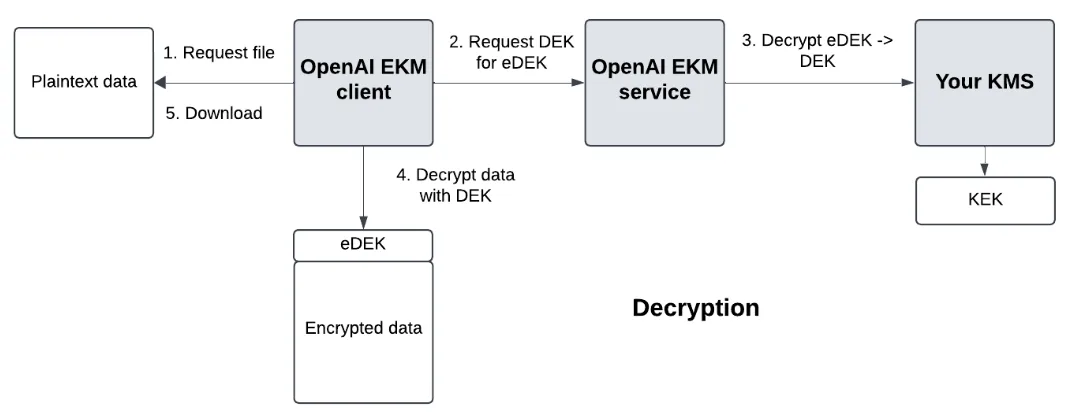
Մենք ստեղծում ենք Data Encryption Key (DEK) ձեր ամպային մատակարարի համար։
Ձեր ամպային KMS-ը կառավարում է հիմնական Key Encryption Key (KEK)-ը, որը պահվում է կամ ձեր ամպում, կամ արտաքինում։ Իրականացումը կախված է ձեզանից։
Մենք ձեր ամպից խնդրում ենք DEK-ի գաղտնագրում, որպեսզի ստանանք encrypted DEK (eDEK)։ Եթե ձեր KEK-ը պահվում է արտաքինում, ձեր ամպը պարզապես լրացուցիչ փոխանցում է կատարում ձեր արտաքին պահոցին՝ մի քայլով, որը OpenAI-ի համար անթափանց է։
Գաղտնագրում
Գաղտնագրման ժամանակ ձեր տվյալները գաղտնագրվում են DEK-ով, իսկ eDEK-ը պահվում է որպես ֆայլի մետատվյալ։
Ապագաղտնագրում
Ապագաղտնագրման ժամանակ մենք խնդրում ենք, որ ձեր ամպային KMS-ը ապագաղտնագրի eDEK-ը DEK-ի, և մենք DEK-ով ապագաղտնագրում ենք տվյալները։
Հիմնական տերմիններ
Data Encryption Key (DEK) - բանալի, որը գաղտնագրում է ձեր տվյալները։
Encrypted Data Encryption Key (eDEK) - գաղտնագրված DEK-ը, որը ստեղծվում է ձեր KMS-ի կողմից
Key Encryption Key (KEK) - ձեր կողմից կառավարվող հիմնական բանալին, որը գաղտնագրում է DEK -> eDEK և ապագաղտնագրում է eDEK -> DEK։ Այս բանալին միշտ մնում է OpenAI համակարգերից դուրս։
Իրականացման բարձր մակարդակի պահանջներ
Ձեր ամպային ծառայությունների մատակարարի համակարգում
Ձեր ամպային KMS-ում (Azure, AWS կամ GCP) ստեղծեք նոր բանալի։
Ստեղծեք հատուկ, սահմանափակ քաղաքականություն՝ KMS-ում Encrypt/Decrypt թույլտվություններով։
OpenAI-ի համար ստեղծեք վստահության քաղաքականություն (AWS), ծանրաբեռնվածության ինքնություն (GCP) կամ ծառայության սուբյեկտ (Azure)։
OpenAI-ին նշանակեք սահմանափակ քաղաքականությամբ դեր՝ ձեր KMS-ին հասանելիություն ստանալու համար։
OpenAI հարթակներում
ChatGPT Enterprise
Թեստավորման նպատակներով ստեղծեք sandbox ChatGPT աշխատատարածք։
API
Ձեր OpenAI վահանակում ստեղծեք նոր նախագիծ, որտեղ կկիրառվի գաղտնագրումը։
Մատակարարին հատուկ գործառույթներ
AWS-ի համար OpenAI-ը՝
կկանչի AssumeRole-ը ExternalID-ով
GCP-ի համար OpenAI-ը՝
OpenAI-ի GCP հաշվից կկանչի ձեր STS վերջնակետը
կօգտագործի GCP access token-ը՝ ձեր KMS-ում encrypt/decrypt կանչեր կատարելու համար։
Azure-ի համար OpenAI-ը՝
կհարցի access token ձեր Azure tenant-ի vault-ի համար
կօգտագործի այդ access token-ը՝ ձեր Key Vault-ում encrypt/decrypt կանչեր կատարելու համար։
Տեղեկություններ, որոնք ձեզ պետք են OpenAI-ից
Նույնականացում
Ձեզ պետք կլինի ճանաչել OpenAI-ի ֆեդերացված նույնականացման թոքենները AWS-ի և GCP-ի համար։ Azure-ի համար ձեզ պետք կլինի ճանաչել OpenAI-ի application id-ն իր app registration-ի համար։
Նույնականացման պարամետրերի ամփոփում
| OpenAI AWS principal | arn:aws:iam::790389265272:role/EnterpriseKeyManagement |
| OpenAI GCP service account id | 105900137572174660365 |
| OpenAI Azure application id | 20a14814-5ab7-4612-a671-1382b412bf93 |
Ներդրման ընթացքում պահանջվող տեղեկությունները՝ ըստ ձեր ամպային ծառայությունների մատակարարի
AWS-ի համար պետք է կարգավորեք վստահության քաղաքականություն, որը ճանաչում է՝
GCP-ի համար պետք է կարգավորեք ծանրաբեռնվածության ինքնություն, որը ճանաչում է՝
Azure-ի համար ձեր Azure վարձակալում պետք է ստեղծեք ծառայության սուբյեկտ՝ OpenAI-ի հավելվածի գրանցման համար։
Ստեղծեք այն OpenAI-ի հավելվածի հաճախորդի ID-ի համար՝ 20a14814-5ab7-4612-a671-1382b412bf9
Դա կարող եք անել՝ POST հարցում ուղարկելով https://graph.microsoft.com/v1.0/servicePrincipals վերջնակետին։
Լիազորում
Պետք է ստեղծեք քաղաքականություն, որը OpenAI-ի ինքնությանը թույլ կտա սահմանափակ հասանելիություն ստանալ ձեր KMS-ին։
| AWS | GCP | Azure |
| kms:Decryptkms:Encrypt | cloudkms.cryptoKeyVersions.useToDecryptcloudkms.cryptoKeyVersions.useToEncrypt | Microsoft.KeyVault/vaults/keys/encrypt/actionMicrosoft.KeyVault/vaults/keys/decrypt/action |
Այլ
Azure-ում Key type-ի (բանալու գաղտնագրման ալգորիթմ) համար ընտրեք RSA, ոչ թե EC։
OpenAI-ին ձեզնից անհրաժեշտ տեղեկությունները
Ձեր KMS-ը OpenAI-ում գրանցելու համար հետևեք այս փաստաթղթի հրահանգներին։ Ստորև ներկայացված է այն պարամետրերի ամփոփումը, որոնք պետք է տրամադրեք։
Նույնականացմանը վերաբերող
AWS
GCP
Azure
Վարձակալի ID
| AWS | GCP | Azure | |
| Նույնականացմանը վերաբերող | Վարձակալի ID | ||
| KMS-ին վերաբերող | KMS ARN — (օրինակ՝ arn:aws:kms:REGION:ACCOUNT_NUMBER:key:KEY_UUID) | KMS նախագծի ID (օրինակ՝ adjective-noun-12345) KMS բանալիների օղակի անունը KMS բանալու անունը KMS բանալու տեղադրությունը (օրինակ՝ us-east1) | Պահոցի URI (օրինակ՝ https://your-vault-name.vault.azure.net/) Բանալու անունը |
Ձեր KMS-ը OpenAI-ում գրանցելուց հետո շարունակեք հետևել փաստաթղթի հրահանգներին՝ API նախագծում ձեր EKM կազմաձևումն ակտիվացնելու համար։ Փորձարկման նպատակով ստեղծեք OpenAI API-ի նոր նախագիծ։
Մատակարարներին հատուկ ներդրման ուղեցույցներ
Քայլ առ քայլ ցուցումների համար անցեք ստորև ներկայացված համապատասխան հղումներով։ Խնդրում ենք նկատի ունենալ, որ դրանք կենտրոնանում են OpenAI-ի հետ ինտեգրման պահանջների վրա և նախատեսված չեն ձեր ամբողջ միջավայրի համապարփակ ուղեցույց ծառայելու համար։
Չաջակցվող գործառույթներ, եթե EKM-ը միացված է
Հետևյալ գործառույթները հասանելի չեն, եթե EKM-ը միացված է.
Գործառույթներ, որոնք ընդհանուր հասանելիության մեջ չեն, ներառյալ բետա կամ ալֆա փուլում գտնվող գործառույթները։